
Kamery IP i cyfrowe wideodomofony coraz częściej stanowią element infrastruktury bezpieczeństwa domów, biur, magazynów i obiektów przemysłowych. Umożliwiają zdalny podgląd obrazu, kontrolę dostępu oraz komunikację z osobami znajdującymi się przed wejściem do budynku. Ich możliwości wiążą się jednak z określonymi zagrożeniami. Nieprawidłowo skonfigurowane urządzenie może stać się punktem wejścia dla cyberprzestępców, źródłem wycieku nagrań lub elementem przejętej sieci firmowej.
W 2026 roku bezpieczne podłączenie kamer IP i wideodomofonów do internetu wymaga czegoś więcej niż ustawienia hasła i uruchomienia aplikacji mobilnej. Istotne są również segmentacja sieci, szyfrowanie transmisji, aktualizacje oprogramowania oraz kontrola dostępu do urządzeń.
O czym jest artykuł? Czytaj więcej:
- Jak przygotować sieć do podłączenia kamer IP i wideodomofonów?
- Dlaczego zmiana domyślnego hasła to dopiero początek zabezpieczeń?
- Jak ograniczyć ryzyko przejęcia obrazu i nagrań?
- Jakie znaczenie mają aktualizacje, szyfrowanie i segmentacja sieci?
- Na co zwrócić uwagę przy wyborze urządzeń do domu i firmy?
Spis treści
- Jak przygotować sieć przed instalacją kamer IP i wideodomofonu?
- Dlaczego domyślne hasła stanowią poważne zagrożenie?
- Jak zabezpieczyć transmisję obrazu i dźwięku?
- Segmentacja sieci – dlaczego warto oddzielić urządzenia IoT?
- Aktualizacje oprogramowania i standardy bezpieczeństwa w 2026 roku
- Zdalny dostęp do kamer – wygoda czy ryzyko?
- Jak wybrać bezpieczną kamerę IP i wideodomofon?
- Bezpieczna instalacja – lista najważniejszych zasad
Jak przygotować sieć przed instalacją kamer IP i wideodomofonu?
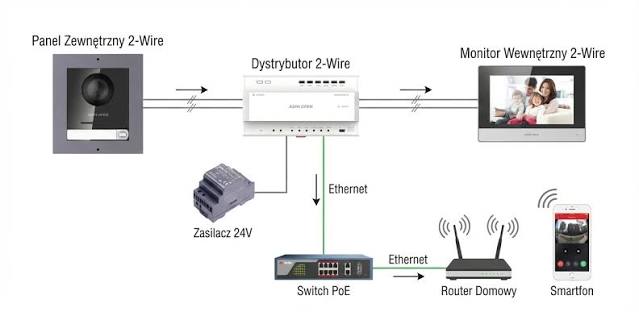
Pierwszym krokiem powinno być sprawdzenie infrastruktury sieciowej, do której zostaną podłączone urządzenia. Kamera IP przesyła obraz w czasie rzeczywistym, natomiast wideodomofon cyfrowy może dodatkowo obsługiwać komunikację głosową, sterowanie elektrozaczepem i powiadomienia mobilne. Każda z tych funkcji wymaga stabilnego połączenia i odpowiedniej konfiguracji routera.
W przypadku większych instalacji warto rozważyć połączenie przewodowe Ethernet. Zapewnia ono przewidywalną przepustowość, ogranicza problemy z zakłóceniami i ułatwia kontrolowanie infrastruktury. Technologia PoE (Power over Ethernet) pozwala dodatkowo zasilać kompatybilne urządzenia przez ten sam przewód, którym przesyłane są dane.
Przed rozpoczęciem instalacji należy:
- zmienić fabryczne ustawienia routera i zabezpieczyć jego panel administracyjny;
- zastosować aktualne szyfrowanie Wi-Fi, najlepiej WPA3, jeśli obsługują je urządzenia;
- sprawdzić, czy kamery i wideodomofony mają aktualne oprogramowanie;
- ograniczyć liczbę otwartych portów i usług sieciowych;
- zaplanować osobną podsieć dla urządzeń monitoringu.
Warto pamiętać, że nawet nowoczesna kamera nie zapewni wysokiego poziomu ochrony, jeżeli zostanie podłączona do źle zabezpieczonego routera.
Dlaczego domyślne hasła stanowią poważne zagrożenie?
Jednym z najczęstszych błędów podczas instalacji urządzeń IoT jest pozostawienie fabrycznych danych logowania. Producenci stosują niekiedy powtarzalne schematy nazw użytkowników i haseł, a informacje o popularnych konfiguracjach można znaleźć w internecie. Cyberprzestępcy wykorzystują automatyczne skanery, które wyszukują urządzenia dostępne z poziomu sieci publicznej.
W praktyce przejęcie konta administratora może umożliwić zmianę ustawień kamery, podgląd transmisji, pobieranie nagrań, a nawet wykorzystanie urządzenia do dalszych ataków.
Dlatego po pierwszym uruchomieniu należy:
- ustawić unikalne, długie hasło administratora;
- nie wykorzystywać tych samych danych logowania w innych usługach;
- wyłączyć nieużywane konta i funkcje;
- włączyć uwierzytelnianie wieloskładnikowe (MFA), jeśli producent je udostępnia;
- regularnie weryfikować listę użytkowników mających dostęp do monitoringu.
W firmach warto dodatkowo wprowadzić indywidualne konta dla administratorów, operatorów i pracowników ochrony. Każda osoba powinna mieć wyłącznie takie uprawnienia, jakie są niezbędne do wykonywania jej obowiązków.
Jak zabezpieczyć transmisję obrazu i dźwięku?
Kamery IP i wideodomofony przesyłają dane, które mogą zawierać informacje o mieszkańcach, pracownikach, klientach oraz sposobie funkcjonowania obiektu. Z tego powodu zabezpieczenie samego urządzenia nie wystarczy. Konieczna jest również ochrona komunikacji między kamerą, rejestratorem, aplikacją i serwerem.
Podstawowe znaczenie ma szyfrowanie transmisji. Warto wybierać rozwiązania obsługujące HTTPS z aktualnymi wersjami TLS, a w przypadku połączeń zdalnych również bezpieczne tunele VPN. Należy unikać nieszyfrowanych połączeń administracyjnych oraz udostępniania obrazu przez niezabezpieczone serwery.
Istotne są także:
- stosowanie szyfrowanych protokołów komunikacyjnych;
- ograniczenie dostępu do strumieni RTSP do zaufanych użytkowników i sieci;
- zabezpieczenie komunikacji między urządzeniami a rejestratorem NVR;
- kontrola certyfikatów i poprawności połączeń;
- wyłączenie niepotrzebnych usług i protokołów.
Warto sprawdzić, czy producent zapewnia szyfrowanie nie tylko podczas przesyłania obrazu, ale również przy przechowywaniu nagrań w chmurze. To szczególnie ważne w przypadku systemów wykorzystywanych w firmach i instytucjach.
Segmentacja sieci – dlaczego warto oddzielić urządzenia IoT?
Jednym z najskuteczniejszych sposobów ograniczania skutków cyberataku jest segmentacja sieci. Polega ona na podziale infrastruktury na odrębne obszary, pomiędzy którymi ruch jest kontrolowany za pomocą routera, zapory sieciowej lub przełączników zarządzalnych.
Kamery IP i wideodomofony nie powinny mieć automatycznie takiego samego dostępu do sieci jak komputery pracowników, serwery księgowe czy systemy finansowe. Jeżeli jedno urządzenie zostanie przejęte, odpowiednia separacja może utrudnić atakującemu dotarcie do pozostałych zasobów.
W praktyce warto:
- utworzyć osobny VLAN dla kamer i urządzeń IoT;
- ograniczyć komunikację między segmentami do niezbędnych usług;
- dopuścić dostęp administracyjny tylko z wybranych adresów IP;
- zablokować urządzeniom możliwość nieograniczonego łączenia się z internetem;
- monitorować nietypowy ruch sieciowy.
W środowisku biznesowym takie rozwiązanie powinno stanowić element szerszej polityki bezpieczeństwa IT, obejmującej również kopie zapasowe, kontrolę dostępu i reagowanie na incydenty.
Aktualizacje oprogramowania i standardy bezpieczeństwa w 2026 roku
Firmware, czyli oprogramowanie układowe kamery lub wideodomofonu, odpowiada między innymi za obsługę sieci, przetwarzanie obrazu i mechanizmy zabezpieczeń. Producent może publikować aktualizacje usuwające wykryte luki, poprawiające stabilność i wprowadzające nowe funkcje. Odkładanie instalacji poprawek zwiększa ryzyko wykorzystania znanych podatności.
W 2026 roku istotnym kontekstem dla rynku urządzeń sieciowych w Unii Europejskiej jest Cyber Resilience Act (CRA), czyli rozporządzenie dotyczące cyberodporności produktów z elementami cyfrowymi. Obowiązuje ono od 10 grudnia 2024 roku, natomiast jego główne wymagania zaczną być stosowane 11 grudnia 2027 roku. Obowiązki dotyczące zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów zaczną być stosowane wcześniej – 11 września 2026 roku.
Dla użytkowników oznacza to, że przy zakupie kamer IP i wideodomofonów coraz większe znaczenie powinny mieć:
- deklarowany okres dostarczania aktualizacji bezpieczeństwa;
- przejrzysta polityka zgłaszania podatności;
- dostępność informacji o wykrytych lukach;
- możliwość bezpiecznej aktualizacji firmware;
- jasne zasady wsparcia technicznego i zakończenia cyklu życia produktu.
Warto też zweryfikować, czy urządzenie jest objęte odpowiednim wsparciem producenta. Sprzęt, dla którego od lat nie są publikowane poprawki, może stanowić istotne zagrożenie nawet wtedy, gdy nadal działa prawidłowo.
Zdalny dostęp do kamer – wygoda czy ryzyko?
Podgląd obrazu z poziomu smartfona to jedna z najważniejszych funkcji nowoczesnych systemów monitoringu. Umożliwia sprawdzenie sytuacji w domu, biurze lub magazynie bez konieczności fizycznej obecności na miejscu. Problem pojawia się wtedy, gdy zdalny dostęp jest skonfigurowany bez odpowiednich ograniczeń.
Nie należy bez potrzeby wystawiać paneli administracyjnych kamer i rejestratorów bezpośrednio do internetu poprzez przekierowanie portów. Bezpieczniejszym rozwiązaniem jest VPN lub odpowiednio zabezpieczona usługa producenta, wyposażona w szyfrowanie, MFA i kontrolę sesji.
Przy korzystaniu z aplikacji mobilnych należy również:
- pobierać je wyłącznie z oficjalnych sklepów i źródeł producenta;
- stosować blokadę ekranu oraz aktualny system operacyjny telefonu;
- nie udostępniać danych logowania osobom postronnym;
- usuwać dostęp byłym pracownikom i użytkownikom;
- kontrolować historię logowań, jeśli urządzenie oferuje taką funkcję.
W firmach zdalny dostęp powinien być nadawany według określonych zasad, a nie na podstawie wygody pojedynczego użytkownika.
Jak wybrać bezpieczną kamerę IP i wideodomofon?
Cena, rozdzielczość obrazu i dodatkowe funkcje nie powinny być jedynymi kryteriami wyboru systemu monitoringu. Równie ważna jest jakość zabezpieczeń oraz odpowiedzialność producenta za utrzymanie urządzenia w kolejnych latach.
Przed zakupem warto sprawdzić, czy sprzęt oferuje:
- szyfrowaną komunikację i bezpieczne metody uwierzytelniania;
- regularne aktualizacje oraz określony okres wsparcia;
- możliwość wyłączenia niepotrzebnych usług;
- kontrolę uprawnień poszczególnych użytkowników;
- kompatybilność z bezpieczną infrastrukturą sieciową;
- jasne informacje o przetwarzaniu danych i usługach chmurowych.
W przypadku wideodomofonów szczególną uwagę należy zwrócić na funkcję zdalnego otwierania drzwi. Przejęcie samego podglądu obrazu może naruszać prywatność, natomiast nieautoryzowane sterowanie elektrozaczepem może bezpośrednio zagrozić bezpieczeństwu obiektu.
Bezpieczna instalacja – lista najważniejszych zasad
Bezpieczne podłączenie kamer IP i wideodomofonów cyfrowych do sieci wymaga połączenia właściwego sprzętu, przemyślanej konfiguracji i regularnego nadzoru. Nie wystarczy jednorazowe ustawienie urządzenia podczas montażu. System powinien być kontrolowany przez cały okres użytkowania.
Najważniejsze zasady, które warto wdrożyć, to:
- zmiana domyślnych haseł i stosowanie MFA;
- aktualizowanie firmware oraz routera;
- oddzielenie urządzeń monitoringu od pozostałych zasobów sieci;
- szyfrowanie transmisji i ograniczenie zdalnego dostępu;
- regularna kontrola kont, uprawnień i logów;
- wybór producentów zapewniających długoterminowe wsparcie.
W 2026 roku kamery IP i cyfrowe wideodomofony należy traktować jako pełnoprawne urządzenia informatyczne, a nie wyłącznie elementy instalacji elektrycznej czy systemu alarmowego. Ich bezpieczeństwo ma znaczenie zarówno dla prywatności użytkowników, jak i ciągłości działania przedsiębiorstw. Dobrze zaprojektowana infrastruktura pozwala korzystać z zalet monitoringu bez niepotrzebnego zwiększania ryzyka cybernetycznego.