
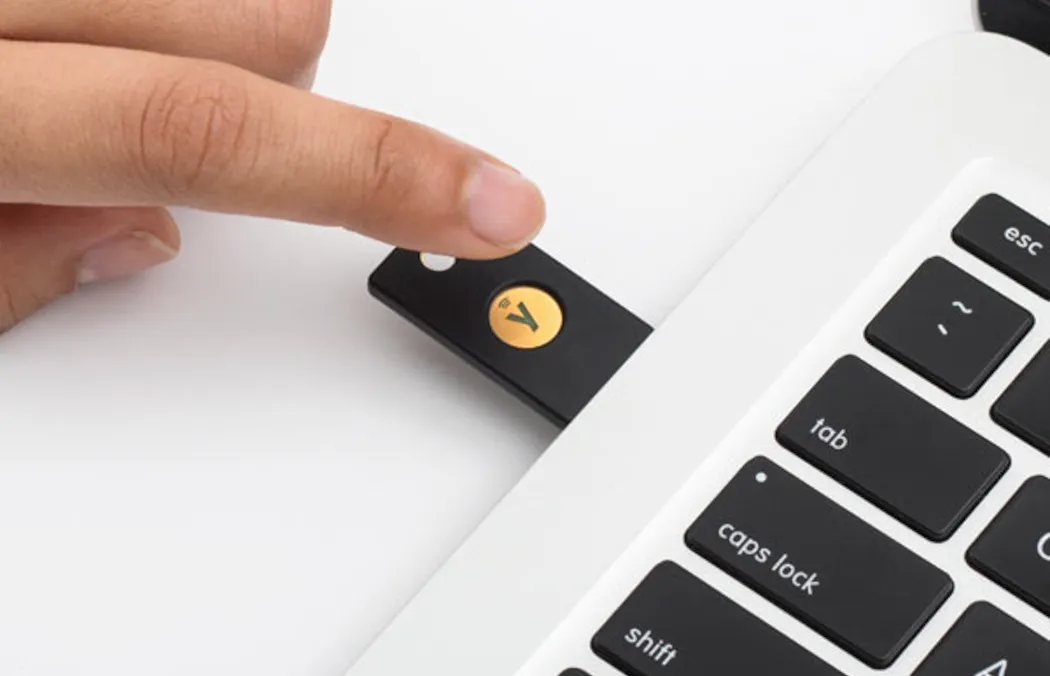
Hasło przestaje być wystarczającą ochroną najważniejszych kont. W 2026 roku coraz większego znaczenia nabiera phishing-resistant MFA, czyli wieloskładnikowe uwierzytelnianie odporne na przechwycenie danych logowania. Jednym z najbardziej praktycznych rozwiązań są fizyczne klucze bezpieczeństwa wykorzystujące standardy U2F oraz FIDO2/WebAuthn, takie jak YubiKey.
Według raportu FIDO Alliance z maja 2026 r. na świecie aktywnie używanych jest już około 5 mld passkeys, a 75 proc. badanych konsumentów deklaruje ich włączenie przynajmniej na części swoich kont. W grupie organizacji zatrudniających co najmniej 500 osób 68 proc. uczestniczy w programach wdrażania, pilotażu lub rozszerzania wykorzystania passkeys.
O czym jest artykuł? Czytaj więcej…
- czym różni się zwykłe MFA od uwierzytelniania odpornego na phishing,
- jak działają klucze U2F i FIDO2,
- dlaczego fizyczny klucz może być bezpieczniejszy od kodu SMS,
- gdzie YubiKey i podobne urządzenia sprawdzają się najlepiej,
- jakie są ograniczenia sprzętowego MFA,
- jak wdrożyć klucz bezpieczeństwa bez ryzyka utraty dostępu do konta.
Spis treści
- Dlaczego samo hasło nie wystarcza już do ochrony konta
- MFA to nie zawsze ten sam poziom bezpieczeństwa
- U2F i FIDO2 – jak działa fizyczny klucz bezpieczeństwa
- YubiKey jako dodatkowa bariera dla cyberprzestępcy
- Dlaczego klucz sprzętowy jest odporny na phishing
- Największa pułapka: utrata klucza
- Kto powinien korzystać z kluczy U2F i FIDO2
- MFA w 2026 roku: sprzęt czy passkey
Dlaczego samo hasło nie wystarcza już do ochrony konta
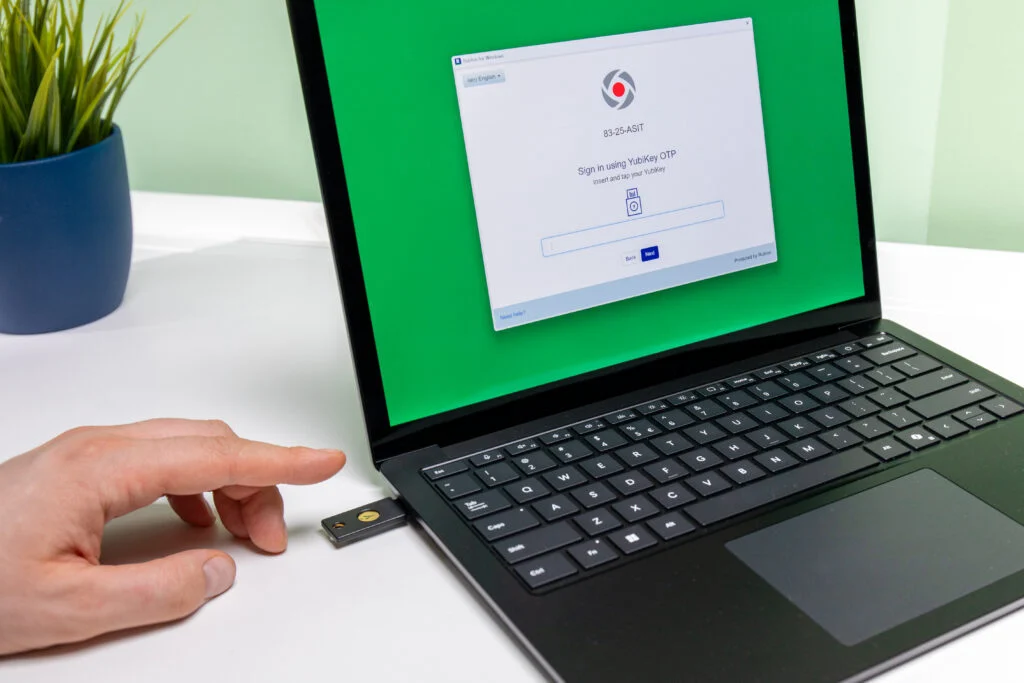
Hasło jest informacją, którą można skopiować. Jeżeli użytkownik wpisze je na fałszywej stronie, przestępca może uzyskać dokładnie taki sam sekret jak prawidłowy właściciel konta. Problem dodatkowo rośnie wtedy, gdy to samo hasło jest używane w kilku usługach.
Dane z najnowszego Verizon 2026 Data Breach Investigations Report pokazują, że skradzione dane uwierzytelniające nadal odgrywają istotną rolę w łańcuchach ataków. W analizowanym zbiorze przypadków credential abuse odpowiadał za 13 proc. początkowych wektorów ataku, a jeśli uwzględnić wszystkie momenty występowania tego mechanizmu w przebiegu incydentu, pojawiał się w 39 proc. przypadków. Raport obejmuje zdarzenia z okresu od 1 listopada 2024 r. do 31 października 2025 r.
MFA ma rozwiązać ten problem poprzez dodanie drugiego elementu uwierzytelnienia. Nie każde MFA zapewnia jednak taką samą ochronę.
MFA to nie zawsze ten sam poziom bezpieczeństwa
Kod SMS, aplikacja generująca jednorazowe hasła, powiadomienie push czy fizyczny klucz bezpieczeństwa są przykładami mechanizmów MFA, ale różnią się odpornością na określone scenariusze ataku.
Szczególne znaczenie ma odporność na phishing. CISA wskazuje FIDO/WebAuthn jako szeroko dostępną technologię zapewniającą phishing-resistant authentication. Może ona działać zarówno z fizycznymi tokenami podłączanymi przez USB lub NFC, jak i z uwierzytelniaczami wbudowanymi w urządzenia.
W praktyce oznacza to istotną zmianę modelu bezpieczeństwa:
- hasło może zostać skopiowane,
- kod jednorazowy może zostać wyłudzony,
- zatwierdzenie nieoczekiwanego logowania może zostać wymuszone socjotechniką,
- klucz FIDO wykonuje operację kryptograficzną powiązaną z konkretną usługą.
Dlatego pytanie w 2026 roku nie powinno brzmieć wyłącznie „czy firma ma MFA?”, lecz także „jakiego rodzaju MFA stosuje?”
U2F i FIDO2 – jak działa fizyczny klucz bezpieczeństwa
U2F, czyli Universal 2nd Factor, był jednym z fundamentów rozwoju sprzętowego uwierzytelniania FIDO. Nowszy standard FIDO2 wykorzystuje m.in. WebAuthn, dzięki czemu fizyczne klucze mogą służyć do nowoczesnego logowania do serwisów internetowych i aplikacji.
Mechanizm nie polega na przechowywaniu jednego uniwersalnego hasła do wszystkich usług. Podczas rejestracji tworzony jest zestaw kluczy kryptograficznych związany z konkretnym kontem i usługą. Klucz prywatny pozostaje po stronie urządzenia, a serwis otrzymuje odpowiadający mu klucz publiczny.
To właśnie kryptografia asymetryczna jest jednym z powodów, dla których FIDO2 różni się od klasycznego kodu przesyłanego SMS-em.
YubiKey jako dodatkowa bariera dla cyberprzestępcy
YubiKey jest przykładem sprzętowego klucza bezpieczeństwa obsługującego m.in. FIDO2/WebAuthn i FIDO U2F. Producent wskazuje możliwość wykorzystania urządzeń zarówno do silnego uwierzytelniania dwuskładnikowego, jak i scenariuszy passwordless. Klucze mogą działać przez USB lub NFC, zależnie od modelu.
Dla użytkownika logowanie może wyglądać bardzo prosto: po wpisaniu danych logowania komputer lub telefon prosi o podłączenie albo zbliżenie klucza i jego aktywację.
Najważniejsza korzyść nie polega jednak na wygodzie, lecz na tym, że sekret kryptograficzny nie jest wpisywany do fałszywej strony internetowej.
Dlaczego klucz sprzętowy jest odporny na phishing
Tradycyjny phishing próbuje nakłonić użytkownika do przekazania danych na stronie kontrolowanej przez atakującego. W przypadku FIDO/WebAuthn uwierzytelnianie jest kryptograficznie związane z właściwą usługą.
CISA opisuje FIDO/WebAuthn jako rozwiązanie zapewniające odporność na podszywanie się pod właściwego dostawcę usługi.
Nie oznacza to oczywiście, że klucz sprzętowy eliminuje wszystkie cyberzagrożenia. Nie chroni przed każdym rodzajem ataku, błędną konfiguracją konta, złośliwym oprogramowaniem czy przejęciem procesu odzyskiwania dostępu. Zmienia jednak jeden z kluczowych elementów układanki: utrudnia wykorzystanie skradzionych danych logowania na fałszywej stronie.
To szczególnie istotne w przypadku kont administratorów, poczty elektronicznej, systemów chmurowych, menedżerów haseł, repozytoriów kodu czy usług finansowych.
Największa pułapka: utrata klucza
Największym błędem przy wdrażaniu sprzętowego MFA jest potraktowanie jednego klucza jako jedynego sposobu dostępu do konta.
Organizacja powinna przygotować procedurę awaryjną. W praktyce warto:
- zarejestrować co najmniej drugi klucz bezpieczeństwa,
- przechowywać zapasowe urządzenie w bezpiecznym miejscu,
- wcześniej skonfigurować alternatywną metodę odzyskiwania konta,
- ograniczyć możliwość resetowania MFA przez helpdesk,
- prowadzić ewidencję przypisanych kluczy w firmie,
- testować procedurę odzyskiwania dostępu przed wystąpieniem awarii.
W środowisku biznesowym samo kupienie YubiKey nie jest więc strategią bezpieczeństwa. Klucz musi być elementem całego procesu zarządzania tożsamością i dostępem.
Kto powinien korzystać z kluczy U2F i FIDO2
Sprzętowe MFA jest szczególnie istotne tam, gdzie przejęcie konta może prowadzić do poważnych konsekwencji finansowych, operacyjnych lub prawnych.
Dotyczy to przede wszystkim:
- administratorów systemów i usług chmurowych,
- osób zarządzających finansami przedsiębiorstwa,
- właścicieli i zarządów firm,
- administratorów domen oraz poczty,
- pracowników korzystających z uprzywilejowanych kont,
- osób zarządzających kodem i infrastrukturą IT,
- użytkowników kont zawierających szczególnie wrażliwe informacje.
W przypadku zwykłego użytkownika równie istotną rolę mogą odgrywać passkeys zapisane na telefonie lub komputerze. FIDO Alliance podkreśla, że passkeys są projektowane jako rozwiązanie odporne na phishing, a sprzętowe, związane z urządzeniem klucze bezpieczeństwa zapewniają dodatkowy poziom ochrony.
MFA w 2026 roku: sprzęt czy passkey?
W 2026 roku wybór nie sprowadza się już do prostego porównania hasła i YubiKey. Rynek przesuwa się w stronę całej rodziny technologii FIDO: od fizycznych kluczy bezpieczeństwa po passkeys przechowywane na urządzeniach i zarządzane przez systemy operacyjne lub dostawców tożsamości.
Dane FIDO Alliance pokazują skalę tej zmiany: organizacje coraz częściej wdrażają passkeys, a technologia stała się elementem głównego nurtu uwierzytelniania.
Fizyczny klucz ma jednak konkretną przewagę organizacyjną: może być urządzeniem niezależnym od prywatnego telefonu czy synchronizacji w chmurze. To ważne w firmach, które chcą kontrolować fizyczne nośniki uwierzytelnienia.
Jednocześnie trzeba pamiętać, że bezpieczeństwo nie kończy się na samym mechanizmie logowania. Verizon w raporcie DBIR 2026 wskazuje, że oprócz kradzieży danych uwierzytelniających rośnie znaczenie innych wektorów ataku. W jego analizie wykorzystanie podatności było odpowiedzialne za 31 proc. naruszeń i po raz pierwszy wyprzedziło skradzione dane jako początkowy punkt wejścia.
Klucz U2F lub FIDO2 nie jest więc magiczną tarczą. Jest natomiast jednym z najmocniejszych elementów ochrony tożsamości cyfrowej, szczególnie wtedy, gdy zabezpiecza konto administratora, pocztę firmową lub dostęp do systemów o wysokiej wartości. Właściwie skonfigurowane MFA powinno być połączone z aktualizacjami, zarządzaniem uprawnieniami, ochroną urządzeń, monitoringiem oraz dobrze przygotowaną procedurą odzyskiwania konta.