
Utrata firmowych danych nie musi oznaczać awarii serwera. W 2026 roku równie realnym zagrożeniem są ransomware, kradzież danych, błędy pracowników, awarie usług chmurowych czy przypadkowe usunięcie plików. Dlatego kopie zapasowe danych firmowych przestały być wyłącznie zadaniem działu IT. Są elementem ciągłości biznesowej, bezpieczeństwa finansowego i zarządzania ryzykiem.
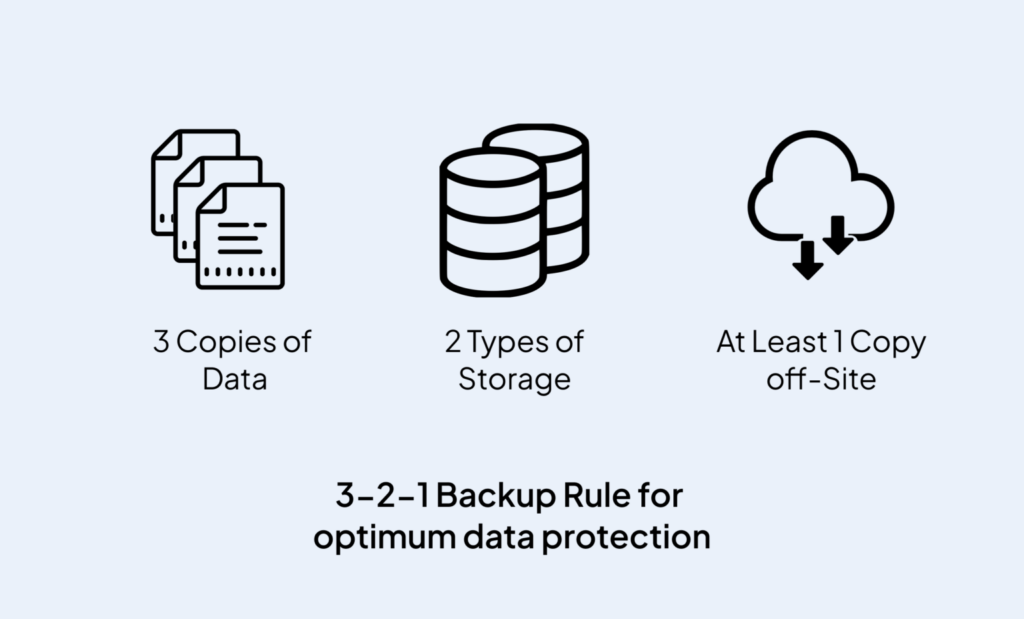
Najprostszą, a jednocześnie nadal bardzo skuteczną zasadą pozostaje reguła 3-2-1 backup. Zakłada ona posiadanie co najmniej trzech kopii danych, zapisanych na dwóch różnych rodzajach nośników, przy czym jedna kopia powinna znajdować się poza głównym środowiskiem firmy.
Czytaj więcej – w artykule wyjaśniamy:
- na czym dokładnie polega zasada 3-2-1,
- dlaczego jedna kopia danych to zdecydowanie za mało,
- jak ransomware atakuje również systemy kopii zapasowych,
- czy chmura może zastąpić tradycyjny backup,
- jak często wykonywać kopie zapasowe w firmie,
- dlaczego samo wykonanie backupu nie gwarantuje możliwości odzyskania danych,
- jak zbudować bezpieczną strategię backupu w 2026 roku.
Spis treści
- Dlaczego utrata danych może zatrzymać firmę?
- Zasada 3-2-1 – prosty model, który nadal działa
- Jedna kopia zapasowa to złudne poczucie bezpieczeństwa
- Ransomware atakuje również backup
- Chmura nie jest automatycznie kopią zapasową
- Jak często wykonywać kopie zapasowe danych firmy?
- Backup trzeba regularnie testować
- Jak wdrożyć zasadę 3-2-1 w małej i średniej firmie?
- Backup w 2026 roku to element strategii biznesowej
Dlaczego utrata danych może zatrzymać firmę?
Dla przedsiębiorstwa dane są aktywem podobnym do pieniędzy, sprzętu czy infrastruktury. Baza klientów, dokumenty księgowe, umowy, dane sprzedażowe, projekty, korespondencja i informacje dotyczące pracowników są potrzebne do codziennego funkcjonowania organizacji.
Problem zaczyna się wtedy, gdy firma odkrywa, że dane można było skopiować, ale nie można ich odtworzyć.
Skala ryzyka jest większa, niż sugerowałoby samo hasło „awaria komputera”. Najnowszy ENISA Threat Landscape 2026 wskazuje, że ransomware pozostaje najbardziej oddziałującym w krótkim terminie rodzajem incydentu cyberbezpieczeństwa w Unii Europejskiej. Raport obejmuje zdarzenia obserwowane w okresie od stycznia do grudnia 2025 roku.
W praktyce przedsiębiorca powinien więc odpowiedzieć sobie nie tylko na pytanie: „Czy mamy backup?”, ale przede wszystkim: „Czy jesteśmy w stanie szybko odzyskać dane po poważnym incydencie?”
Zasada 3-2-1 – prosty model, który nadal działa
Reguła 3-2-1 jest jednym z najbardziej rozpoznawalnych modeli ochrony danych. Jej założenia są proste:
- 3 kopie danych – oryginał oraz co najmniej dwie dodatkowe kopie,
- 2 różne nośniki lub środowiska – dane nie powinny być przechowywane wyłącznie w jednym miejscu,
- 1 kopia poza głównym środowiskiem – najlepiej offline lub w odpowiednio zabezpieczonej lokalizacji.
Przykładowo firma może przechowywać dane produkcyjne na serwerze, lokalną kopię na urządzeniu backupowym oraz dodatkową kopię w odseparowanym środowisku chmurowym.
W 2026 roku sama liczba kopii nie jest jednak wystarczająca. CISA rekomenduje przechowywanie kopii offline, ich szyfrowanie oraz regularne testowanie dostępności i integralności backupów. Powód jest prosty: ransomware może próbować znaleźć i usunąć albo zaszyfrować kopie dostępne z zaatakowanej sieci.
Jedna kopia zapasowa to złudne poczucie bezpieczeństwa
Wiele firm nadal stosuje model: „ważne pliki są kopiowane na drugi dysk”. To lepsze niż całkowity brak backupu, ale zdecydowanie nie jest pełną strategią ochrony danych.
Jeżeli komputer zostanie zainfekowany, a podłączony dysk backupowy jest dostępny z tego samego środowiska, atakujący może uzyskać dostęp również do kopii. Podobny problem występuje w przypadku pożaru, kradzieży sprzętu, zalania serwerowni czy poważnej awarii infrastruktury.
Dlatego druga kopia powinna być logicznie lub fizycznie odseparowana od podstawowego środowiska. Warto również stosować mechanizmy takie jak immutability, czyli ochronę przed zmianą lub usunięciem danych przez określony czas.
Ransomware atakuje również backup
Współczesny ransomware nie ogranicza się do zaszyfrowania kilku komputerów. Atakujący coraz częściej próbują przejąć kontrolę nad całym środowiskiem, zwiększyć uprawnienia i znaleźć dane, których utrata będzie dla przedsiębiorstwa najbardziej dotkliwa.
Dane z raportu Veeam Data Trust and Resilience Report 2026, przygotowanego na podstawie odpowiedzi ponad 900 liderów IT, bezpieczeństwa i ryzyka, pokazują istotną różnicę między przekonaniem o gotowości a faktycznymi rezultatami. Aż 90 proc. badanych deklaruje wysoką pewność, że organizacja odzyska dane w założonym czasie, ale wśród organizacji dotkniętych ransomware tylko 28 proc. odzyskało dane w całości.
To jedna z najważniejszych lekcji dla przedsiębiorców: backup, którego nie można bezpiecznie odtworzyć, jest tylko pozornym zabezpieczeniem.
Chmura nie jest automatycznie kopią zapasową
Migracja danych do chmury rozwiązuje wiele problemów infrastrukturalnych, ale nie oznacza automatycznie posiadania niezależnego backupu.
Usunięcie pliku przez użytkownika, błąd administratora, niewłaściwa konfiguracja synchronizacji czy przejęcie konta mogą doprowadzić do utraty danych również w środowisku chmurowym.
Dlatego firma korzystająca z Microsoft 365, Google Workspace, systemów ERP, CRM czy innych aplikacji SaaS powinna sprawdzić, jak wygląda proces odzyskiwania danych w konkretnym systemie. Istotne są nie tylko kopie, ale również retencja, wersjonowanie, możliwość odtworzenia danych po masowym usunięciu oraz zabezpieczenia przed nieautoryzowanym skasowaniem backupu.
Jak często wykonywać kopie zapasowe danych firmy?
Nie istnieje jedna częstotliwość odpowiednia dla wszystkich przedsiębiorstw. Backup należy dopasować do tego, ile danych firma może realnie utracić.
Jeżeli przedsiębiorstwo może zaakceptować utratę maksymalnie jednej godziny pracy, backup wykonywany raz dziennie będzie niewystarczający.
Przy ustalaniu harmonogramu warto odpowiedzieć na kilka pytań:
- ile danych firma może utracić bez poważnych konsekwencji,
- jak szybko trzeba przywrócić kluczowe systemy,
- które dane są krytyczne dla działalności,
- jak długo firma może funkcjonować bez dostępu do systemów,
- czy backup obejmuje również aplikacje, konfiguracje i uprawnienia.
Właśnie dlatego w profesjonalnym podejściu stosuje się pojęcia RPO i RTO. RPO określa akceptowalną utratę danych, a RTO – czas, w jakim system powinien zostać przywrócony.
Backup trzeba regularnie testować
Jednym z najczęściej pomijanych elementów strategii bezpieczeństwa jest test odtwarzania danych.
Firma może wykonywać backup codziennie przez kilka lat i dopiero podczas kryzysu odkryć, że kopia jest uszkodzona, niekompletna albo nie zawiera kluczowych danych.
Test powinien obejmować rzeczywiste odtworzenie wybranych plików, baz danych lub całego systemu. W przypadku najważniejszych zasobów warto przeprowadzać również testy pełnego scenariusza awaryjnego.
CISA zaleca regularne sprawdzanie zarówno dostępności, jak i integralności kopii oraz przechowywanie istotnych backupów offline.
Jak wdrożyć zasadę 3-2-1 w małej i średniej firmie?
Wdrożenie nie musi oznaczać ogromnej inwestycji. Najpierw należy stworzyć listę najważniejszych danych i systemów. Następnie trzeba ustalić, gdzie znajdują się ich kopie i kto odpowiada za ich ochronę.
Praktyczny model może wyglądać następująco:
- kopia podstawowa – dane produkcyjne firmy,
- kopia lokalna – szybkie odzyskiwanie po przypadkowym usunięciu lub awarii,
- kopia zewnętrzna – ochrona przed ransomware, pożarem lub całkowitą utratą infrastruktury,
- szyfrowanie backupów,
- ograniczenie dostępu do kopii,
- okresowe testy odtwarzania,
- dokumentacja procedury awaryjnej.
W większych organizacjach warto dodatkowo wykorzystać niezmienialne kopie, separację uprawnień i mechanizmy chroniące backup przed celowym usunięciem.
Backup w 2026 roku to element strategii biznesowej
Współczesny backup nie powinien być traktowany jako „zadanie informatyka”. To element odporności operacyjnej przedsiębiorstwa. W najnowszym badaniu Veeam niemal trzy na dziesięć organizacji deklarowały w ostatnich 12 miesiącach incydent cybernetyczny powodujący przestój, utratę danych lub zakłócenia działalności. Wśród firm dotkniętych takim zdarzeniem 42 proc. wskazało na zakłócenia dotyczące klientów, a 41 proc. na wpływ finansowy.
Co więcej, Gartner wśród kluczowych trendów dotyczących backupu i ochrony danych w 2026 roku wskazuje m.in. ochronę tożsamości, odporność na ransomware, odzyskiwanie danych z chmury, wykorzystanie AI oraz rosnące znaczenie wymogów dotyczących suwerenności danych.
Zasada 3-2-1 pozostaje więc dobrym punktem wyjścia, ale nie powinna być traktowana jako kompletna polityka bezpieczeństwa. Firma potrzebuje kilku niezależnych kopii, odpowiedniego odseparowania backupu, szyfrowania, kontroli dostępu oraz – przede wszystkim – regularnych prób odtworzenia danych.
Bo prawdziwa wartość kopii zapasowej ujawnia się dopiero wtedy, gdy firma musi jej użyć. Backup nie ma chronić przed awarią. Ma pozwolić firmie działać mimo awarii.